近日,深信服安全团队观察到Globelmposter勒索病毒又出现最新变种,加密后缀有Ares666、Zeus666、Aphrodite666、Apollon666等,目前国内已有多家大型医院率先发现感染案例!3 A$ J2 Y+ K( Z) B
! j6 k4 r) G, D7 {+ M1 M9 H# z
' m/ L6 Y5 z! S: R9 g! n/ `& R
" ] ~8 [/ E6 G4 l! tAres是希腊神话里的战神阿瑞斯,Zeus是主神宙斯,Aphrodite是爱与美之女神阿佛洛狄忒,Apollon是光明、音乐、预言与医药之神阿波罗,通过查阅资料意外发现,以上四位均是奥林匹斯十二主神,也就是古希腊宗教中最受崇拜的十二位神。从上图,可以看到,目前已经出现了四个以奥林匹斯十二主神名字+666的加密后缀版本,我们将此Globelmposter勒索病毒变种命名为Globelmposter“十二主神”版本,相信后续一定会不断出现以其他主神命名的新加密后缀。
. E$ G! p' _" U! e! `( ~: i7 s6 [3 ?2 `
(注:以上截图,来自百度百科,红色圈圈的,均为已出现的相应勒索加密后缀版本。)
" k5 E5 |5 |5 O; ?我们以Ares666加密勒索后缀为例,在 VirusTotal 上发现,样本上传时间点是 2019 年 7 月 7 号,而在其它威胁情报中也检索到,都集中在 2019 年 7 月初,可见这是最新升级并释放出来的版本。& B) I4 ?! K) b) u; g
0 u/ n! H: Q& _其实,在早前,深信服已经跟踪到了 Globelmposter“十二生肖”版本,也就是Globelmposter3.0,其加密后缀以*4444为主要特征,典型后缀包括十二生肖后缀Dragon4444(龙)、Pig4444(猪)、Tiger4444(虎)、Snake4444(蛇)、Rooster4444(鸡)、Rat4444、Horse4444(马)、Dog4444(狗)、Monkey4444(猴)、Rabbit4444(兔)、Goat4444(羊)等。
7 H% W) ^- ^4 ] I8 o& z. V5 v我们经过对比分析,确认 “十二主神”版就是“十二生肖”的升级版本,也就是说,Globelmposter“十二主神”版,是Globelmposter3.0的更新版本,目前依然无法解密,已有多家医院的多台服务中招,业务出现瘫痪,危害巨大。: o$ H1 Q6 \- ?, s" h% s. K5 g, X& }
其实,国内一直饱受Globelmposter勒索病毒的侵害,涉及不同行业,覆盖行业有医疗、政府、能源、贸易等。其中,该勒索病毒对国内医疗行业危害最大。在受Globelmposter感染的各个行业中,医疗行业占到47.4%,接近一半,详情见下图:
+ }" g+ c Q' s! o- [3 H. O3 c" S* w) K5 w2 m2 z
医疗行业占比高的主要原因在于,该行业具有很大的业务紧迫性,一旦被勒索,将导致业务中断,造成的损失不可估量,受害者为了快速恢复业务,会选择给黑客支付赎金,这使得攻击者更容易达到他的目的。此外,境外黑客势力并不会管这个行业的特殊性和公益性,较之以往更加变本加厉,给医疗卫生行业带来了巨大的挑战。" h1 C/ y3 A* e) J* D4 I4 |8 W
2018年春节年后,影响最恶劣的医疗安全事件,就是Globelmposter做的,从此,黑客也开始不断向医院下手,可谓毫无人性。1 [/ i8 } Y# D4 ~" x4 L1 q
8 n! B5 i* g( ?
( 注:以上截图,来自Freebuf。)' G) {; ~& w& J2 ]' K: [- V# L
虽然勒索病毒的传播感染方式多种多样,使用的技术也不断升级,但勒索病毒主要采用的加密算法依旧是RSA+AES相结合的高强度加密算法,导致加密后的文件,多数情况下是无法被解密,所以危害巨大。
# O; n# e s8 j# U% g5 [+ UGlobelmposter勒索病毒变种通过社会工程,RDP爆破,恶意程序捆绑等方式进行传播,加密受害主机文件,释放勒索信息进行勒索,深信服安全团队密切关注该勒索病毒家族的发展动态,对捕获的变种样本进行了详细分析。
' S4 r0 w s/ a; W) @, w. C% j2 z" I; h0 I
一、详细分析4 n2 D& q/ I8 }3 \
( _: h2 ^8 ^! u6 {3 k7 A ~+ p
此勒索病毒为了保证正常运行,先关闭了 Windows defender :0 D6 s( p, @: z6 ]
8 e9 |! _ C, }& ^: s' A
接着,创建自启动项,启动项命名为 ”WindowsUpdateCheck” :$ W1 c- O* B! U5 e9 [6 d
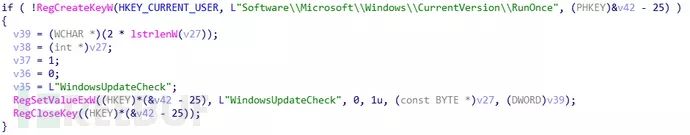
: Q( N6 W: d( b1 }+ U通过执行cmd命令删除磁盘卷影、停止数据库服务:
& N6 v& d. |1 O t0 r5 y! q- ^& ]8 O* t+ a
历卷并将其挂载:
9 }7 L: N+ D; c: p5 T1 \; f' U" q
Y% z" e; K8 \; I0 A) j D系统保留卷被挂载:4 |; V' j5 p9 ^3 X+ u% O
2 S: V/ S& V9 J' x遍历磁盘文件:
" O4 t- w, O! X; V/ ^! a B) |3 O5 r% s' |$ `% J d( M
排除以下文件及目录:0 T& P4 j6 g; m; n/ X
9 D2 K5 @, P) U1 r
1 W& K2 N5 i1 m9 w8 B+ O8 I* H
“ . ”、“ .. ”、 windows 、 bootmgr 、 pagefile.sys 、 boot 、 ids.txt 、 NTUSER.DAT 、 PerfLogs ;排除以下后缀名的文件:
4 A/ q! G; ^' A- ]: W* E/ i5 g& i" }& d6 k8 v! o/ @9 l
- + d, p, B& _: w/ S3 M9 h% V
“ .dll ”、“ .lnk ”、“ .ini ”、“ .sys ”
$ L3 g2 R9 z& S. I对其余文件进行加密,加密后缀名为 ”Ares666” :
; v. w: o0 k5 k* F, u# H; O8 B
! b( h5 Q& B+ z* r& U1 ?生成勒索信息文件 “ HOW TO BACK YOUR FILES.txt ”:( Y0 X8 j5 _2 X0 l' ^# @- u
5 ^$ F3 }( A4 l$ h8 d1 Z; y" u" n
勒索信息如下:
/ G& } x* Q, |) B! p7 w8 ^0 P2 u: u. d3 C, F- C9 s- }! L3 B
加密完成后,删除自启动项:4 K3 A3 E; j2 ^; w! D7 U
$ S- B3 |9 i' i( t6 j3 T
执行cmd命令删除磁盘卷影、删除远程桌面连接信息、清除系统日志:
# Y. ?( J- g+ b' i! @8 [
( {4 i! F j6 ?/ z+ r最后,病毒文件进行自删除处理:
1 d. e6 g/ v: v) ?
9 A( i/ e4 {, a+ h二、解决方案
# M) K5 g, ]9 ?5 t* P: e$ d. i& Y: u- x3 I$ Q7 W- m
针对已经出现勒索现象的用户,由于暂时没有解密工具,建议尽快对感染主机进行断网隔离。深信服提醒广大用户尽快做好病毒检测与防御措施,防范该病毒家族的勒索攻击。) i+ u8 K* }* u! I! Y
病毒检测查杀7 ^- M2 R/ I( d% P' H$ ?' ~# r* \
% F5 a: P. h6 H( Z" T" o2 t1、深信服为广大用户免费提供查杀工具,可下载如下工具,进行检测查杀。
, ?" C" K( q3 K* M* a5 Y[color=#777575 !important]64位系统下载链接:http://edr.sangfor.com.cn/tool/SfabAntiBot_X64.7z ) s3 B( I: _2 y" N+ b* x+ x! U1 D/ K
[color=#777575 !important]32位系统下载链接:http://edr.sangfor.com.cn/tool/SfabAntiBot_X86.7z
; Y& p5 G* W' x$ r4 [
病毒防御
$ q3 K% [! ^1 ? j* _/ g
( x$ [! |& l( M9 g深信服安全团队再次提醒广大用户,勒索病毒以防为主,目前大部分勒索病毒加密后的文件都无法解密,注意日常防范措施:
: o; Q6 e Q; L, a" v* x% S( b[color=#777575 !important]1、及时给电脑打补丁,修复漏洞。7 Q+ i- Y) h3 w7 e% A$ e
[color=#777575 !important]2、对重要的数据文件定期进行非本地备份。6 I2 |4 W0 p4 \& F; h8 \
[color=#777575 !important]3、不要点击来源不明的邮件附件,不从不明网站下载软件。+ U1 z5 i' Y4 x. D
[color=#777575 !important]4、尽量关闭不必要的文件共享权限。" X6 t A5 z, m9 z
[color=#777575 !important]5、更改账户密码,设置强密码,避免使用统一的密码,因为统一的密码会导致一台被攻破,多台遭殃。4 o: u6 u5 w5 ^
[color=#777575 !important]6、如果业务上无需使用RDP的,建议关闭RDP。
5 ]# R6 E) d! H0 h4 \ 最后,建议企业对全网进行一次安全检查和杀毒扫描,加强防护工作。
7 O5 L7 X0 Y# U& R7 |*本文作者:深信服千里目安全实验室,转载请注明来自FreeBuf.COM
- s% [& R$ }( i4 b
* n3 W0 L7 H) [& }. I- o ] 6 Y: I3 y1 {3 y' i
精彩推荐
1 U! I0 P4 k3 j% k0 d- c% q- h8 \3 Q
( r# h d! ~# B( A9 y& m4 ?& L     * \, T s: Z7 K$ D- ~
7 l$ F3 f( n0 _1 o$ f" J来源:http://mp.weixin.qq.com/s?src=11×tamp=1563112804&ver=1728&signature=yBdq8owR*vzAiu8ucT3PFs3IgIaZQApVC*q3C0wj5jdpDc5MuxuRXtgxUSq0lzeApamK82MtXg4S3CPrQchFev5IbYHh9A8-tJmoSyp9-4eotp6mi7eX8gUiIEDMxx0Y&new=1/ W, K; o5 ^1 E& E
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-7-14 22:21:39

