网络罪犯利用加密挖矿恶意软件盗用计算资源牟利。早在2017年,已经观察到他们如何应用无文件技术使检测和监测更加困难。8 g$ d) r: G2 m; n" _" i
8月观察到一个名为ghostminer的无文件加密货币挖掘恶意软件,该软件利用无文件技术和windows管理工具(wmi)。还观察到GhostMiner 变体修改了被Mykings、PowerGhost、PCASTLE和BuleHub等感染的主机文件。
* l E/ T M6 n! O8 M/ B+ q) M vGhostMiner细节 ghostminer使用wmi在受感染的计算机中执行任意代码并保持持久控制。
1 f; f# S: A1 g7 ^. l- M$ Q% F4 `) ?" b! V# f5 p
- 6 U& Q, _5 u! E& S$ e' ?% f4 @
: I2 g4 m+ _- S2 h' F# l% P, j0 ?- ! t* b' I% L: C8 _/ p3 N7 j
$ z) N! j W# J5 V0 T* L8 f- % u& t: d. w8 h' M
" i$ a+ Q3 ]: y& k) H& J- 9 N/ ~# @% G% w1 ?) E9 z! v6 j8 a7 a
- 9 i+ G( i2 H3 ]/ ]5 w8 d/ h$ J
6 n! W8 {9 o- E* p- Z/ ^. C* @4 X7 D0 O
- . s. c `! ^$ c; m1 s) I: e
- & q5 X( P7 r, N4 {: ?; V
1 }8 Q0 g" I. w n2 O Event Filter\\.\ROOT\subscription:__EventFilter.Name=”PowerShell Event Log Filter”EventNamespace : root\cimv2Query : SELECT * FROM __InstanceModificationEvent WITHIN 3600 WHERE TargetInstance ISA ‘Win32_PerfFormattedData_PerfOS_System’QueryLanguage : WQL
. p9 x3 f4 {1 J, LFilterToConsumerBinding\\.\ROOT\subscription:__FilterToConsumerBinding.Consumer=”CommandLineEventConsumer.Name=\”PowerShell Event Log Consumer\””,Filter=”__EventFilter.Name=\”PowerShell Event Log Filter\””Consumer : CommandLineEventConsumer.Name=”PowerShell Event Log Consumer”Filter : __EventFilter.Name=”PowerShell Event Log Filter”Event Consumer\\.\ROOT\subscription:CommandLineEventConsumer.Name=”PowerShell Event Log Consumer”CommandLineTemplate : C:\Windows\System32\WindowsPowerShell\v1.0\PowerShell.eXe -NoP -NonI -EP ByPass -W Hidden -E GhostMiner在根目录默认命名空间中安装名为“powershell command”的wmi类。这个wmi类包含entries命令和base-64编码函数的ccbot。
( s8 f( J# T7 t6 h9 f L0 i当触发eventconsumer时,它将从已安装的wmi“powershell command”对象的command和ccbot中读取条目。+ `( p6 f$ k; y
执行命令脚本时,将执行以下操作:
4 k7 G8 d+ P, o! J6 W' z* @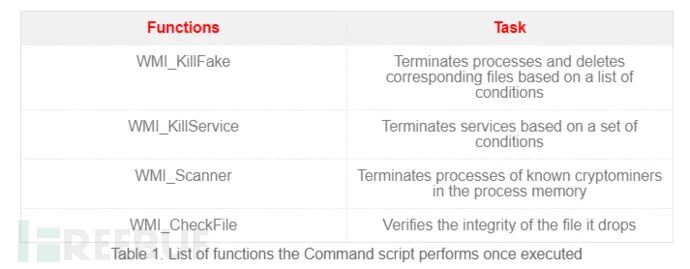 ! I" k! L4 k2 C: |
除了上述功能外,命令脚本还有一个wmi_killer函数,该函数终止正在运行的进程,并删除与恶意软件系相关联的计划任务和服务,例如:
* P+ M$ I6 S: l. k5 w, }[color=#777575 !important]1.Mykings3 @. \! s& m$ m
[color=#777575 !important]2.PowerGhost
" N3 e7 n6 e7 e* }6 I5 j/ \[color=#777575 !important]3.PCASTLE2 i; @; o# S) B4 N* Z. ~
[color=#777575 !important]4.BULEHERO
$ t! U7 z# H% p' w& F0 H9 e% v[color=#777575 !important]5.其他一些恶意软件家族使用的通用malxmr变体,例如:BlackSquid
, t3 P' n6 R" k4 Y wmi_killer还终止使用挖矿恶意软件常用端口列表的tcp通信。
9 q) U, b- @% D) f2 b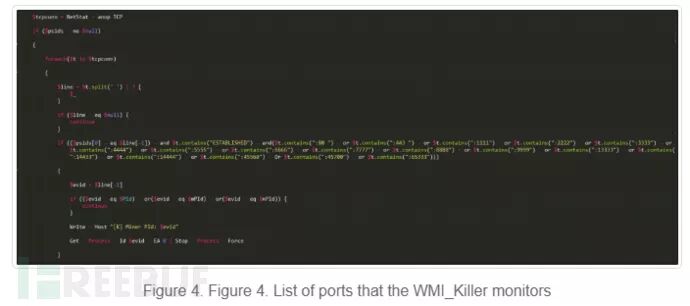 + b, P; l' s7 f9 g; h& R
另一个命令脚本函数wmi_checkhosts能够修改受感染计算机的主机文件。
( d, B n( B l) [$ V) Q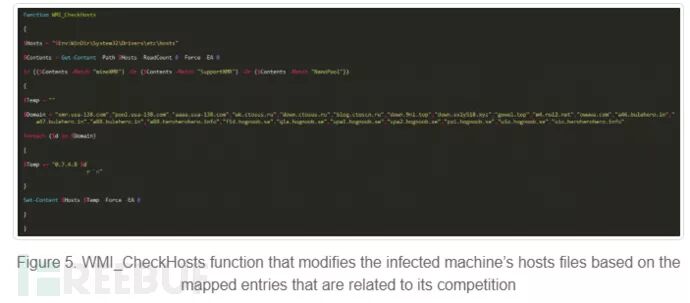 2 r4 a* E- q0 C |4 v8 Q
同时,ccbot使用两个ip地址,即118.24.63.208和103.105.59.68作为c&c服务器。它使用rot-13、base-64对send命令进行编码。后门通信仅在上午12点到5点之间启用。它每隔30秒使用“/update/cc/cc.php”连续尝试连接到上述IP地址。7 h: S& E* _9 P$ o
除了command和ccbot,“powershell_command”类还包含以下对象:
) k/ I4 D- ^7 g: S/ \
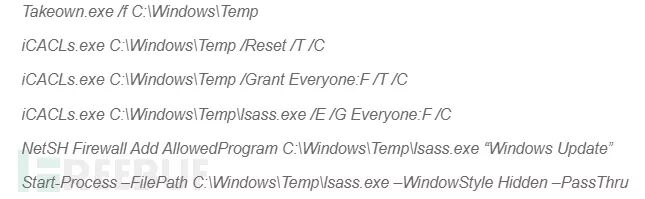
5 T3 [( }5 w( D. k3 u! oMiner是一个64位的有效负载,在对命令进行解码和执行时丢弃。但是,在删除之前,ghostminer会确定根驱动器上的可用磁盘空间。如果可用空间小于1 GB,则会减少10 MB大小的负载。然后ghostminer将追加2130字节的随机值,该文件将保存为C:\windows\temp\lsass.exe。
i" ? h3 ?0 v9 t; K9 X: P恶意软件随后将执行以下命令:9 k/ s5 B. b( D9 e K( g, F a
 2 j+ {0 H2 j* |
IOCs& Y% n7 u n& V1 z: K7 G
8 S( h) }- z. J8 \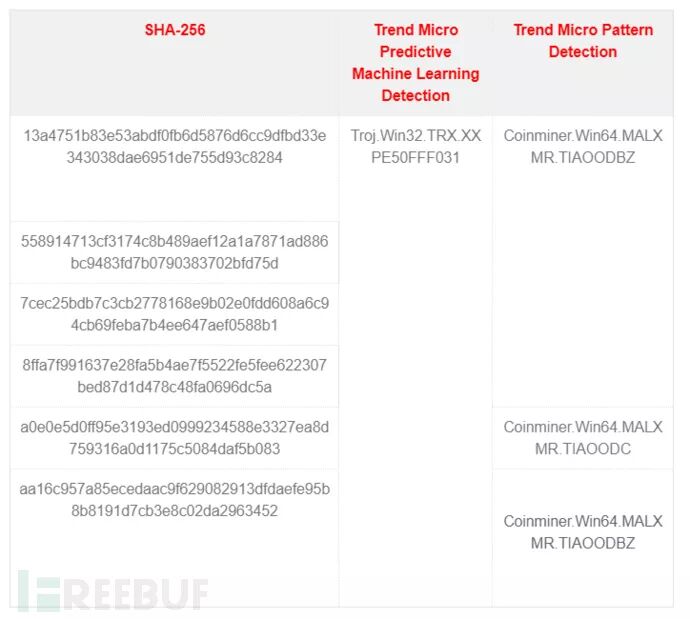 ! v; V. N ]+ p! p
*参考来源:trendmicro,由Kriston编译,转载请注明来自FreeBuf.COM - Z- ]4 y7 P! {: M* c' x. n9 B/ B
 9 f) j7 W" G# u3 C2 I1 F8 s% f8 X
精彩推荐
/ a+ q4 e9 Q8 j1 Y0 t& u 6 P/ M% t0 K4 k* A+ U/ a
( A1 l9 ?7 w* S4 _5 G9 ]. b
4 n! x8 {. e+ i% w7 m. f
+ l* x( K4 j4 a: T( Z  
! Y& |0 }' N9 L7 X8 A3 K7 ~9 ]' i8 X
来源:http://mp.weixin.qq.com/s?src=11×tamp=1570195804&ver=1892&signature=h4uIyhGytIN6WtkJO-hWkhyEyBzDoFa3qBdzUSYzrKD0GO84DefrPWz0RtugdXrTqZKaKAV8fY20ZEjTlTMWK0sm5EjYjONwIYHa3IDwbpXgU6kAFW-MbyBsXqG2B-5c&new=19 h4 h1 i; W6 l* t! H2 [
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-4 22:35:29

