9月7日消息,知名渗透测试框架Metasploit近日在其工具库中添加了一个针对高危漏洞BlueKeep的利用模块。
% B$ P ]% @2 Q! W- c6 n据悉,该BlueKeep漏洞(CVE-2019-0708)是微软在今年5月发现的高危漏洞,属于蠕虫,可利用Windows远程桌面服务(RDS)传播恶意程序。: ], w+ ?5 j5 G0 K }
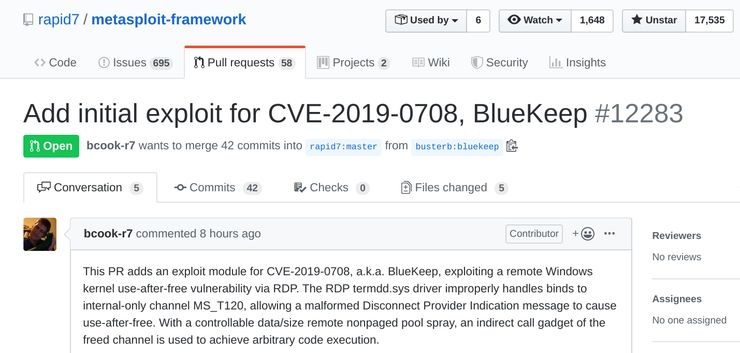
8 \. |; v3 F7 [1 E6 r6 ^在系统遭受攻击后,黑客能够任意控制该漏洞执行代码,并通过远程桌面协议(PDR)发送强制操控请求,以此在无交互情况下控制计算机。# f: P. U' z3 H& C( c& P: k5 J! k
据报道,将近100万台计算机存在BlueKeep高危漏洞风险,且根据BinaryEdge扫描发现仍有70万台中国计算机处在风险之中。
4 p% o% a1 j2 Y3 I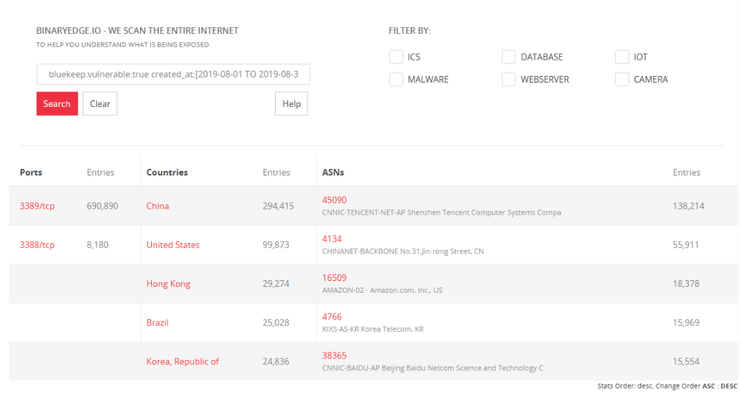 1 W6 k) {" Q/ u \
宅客频道得知,该漏洞对于计算机的危害极大,安全人员目前只释放出其中简单的PoC(概念验证)脚本,但还不够成熟。尽管已经有人开发出了BlueKeep漏洞利用程序,但却拒绝发布代码。
+ k. \7 g* y4 Z6 o) ~( W该漏洞的可怕之处在于,基于Metasploit的BlueKeep漏洞可实现代码执行,在前者释放出执行代码后即使普通人也可以利用这一漏洞发动攻击。
7 o7 Z S7 T% c- T( |" Y9 \2 O当然,前提是在支持用户交互的正确环境及参数下才能运行。此外,BlueKeep Metasploit 模块只适用于 64 位 Windows 7 和 Windows 2008 R2,利用范围也有限。/ Z5 u8 r. Y0 L, S
参考来源:/ j" z9 Y% ^* q, k9 W
GitHub
/ ?8 J& g6 c, b \. K+ Yhttps://github.com/rapid7/metasploit-framework/pull/12283& J! }: o( [. G% H6 b# T
-----招聘好基友的分割线-----. i+ M# v1 v' Q9 e% k& ~' y
$ l$ M Y3 D: ^4 L6 e
 & f6 N+ l. U v$ _" s6 ` D+ E" U
招聘岗位:
" m M1 z; i" P/ w/ c% b; k% Y网络安全编辑(采编岗) / U& e, O/ G# d( z" F
工作内容:
; B0 j. q: u# q D+ q+ V+ ~5 a& P
8 I `0 G# }8 U& J- G主要负责报道国内外网络安全相关热点新闻、会议、论坛、公司动向等; ( F7 l; w* x$ F D0 m
采访国内外网络安全研究人员,撰写原创报道,输出领域的深度观点; " x6 m. Q# V2 a5 x4 K
针对不同发布渠道,策划不同类型选题;
9 L8 s( L4 ^4 ~6 u% ?参与打理宅客频道微信公众号等。 + Y U$ M% l- {! z' a
岗位要求:
% W% P: R9 ]) [' m( K$ ?对网络安全有兴趣,有相关知识储备或从业经历更佳; 1 D- y+ Y) A3 H) r% U' O
科技媒体1-2年从业经验; + x7 a4 M: @+ @+ y
有独立采编和撰写原创报道的能力;
" g# J% G7 H; d. y: R* t5 h加分项:网感好,擅长新媒体写作、90后、英语好、自带段子手属性……
& s' S0 I; d6 |! U你将获得的是:
4 R% g; G" K4 r+ f与国内外网络安全领域顶尖安全大牛聊人生的机会; 4 P+ B. s B" Y; d6 O0 v
国内出差可能不新鲜了,我们还可以硅谷轮岗、国外出差(+顺便玩耍);
. {2 N5 k' G4 ^' _2 {* ]* Y) ^你将体验各种前沿黑科技,掌握一手行业新闻、大小公司动向,甚至是黑客大大们的独家秘闻; " {3 }. q8 r8 T; f% J! C5 r
老司机编辑手把手带; . Y* t% Y. w. O* K6 x9 f; L
以及与你的能力相匹配的薪水。 ' Y7 U% ~. F5 s* `8 E* \, F
坐标北京,简历投递至:liqin@leiphone.com
) F J+ D0 _( ?7 j8 K3 l8 ?戳蓝字查看更多精彩内容2 E+ K4 `' [/ A z6 X
% B0 g ^* ]: m) m/ Q+ d3 v; i7 E
0 O9 }4 {) J1 ^1 M9 F+ T1 H( ?- U% `, v
探索篇" |1 ~. `1 m7 K9 r
▼
' w# l; c$ f! P3 } 暗网【上】| 暗网【下】
0 E) d" d$ J l; k& ~2 u, J* C! Y8 C! T) I薅羊毛 | 黑客武器库| 威胁猎人
& Y: U/ W W: T8 H剁手赚钱 | 0Day攻击 | 暗黑女主播! }* P- M. Y! P& W
踩雷 |嗑药坐牢重归正途 | 内鬼* |) @* l" a2 f- [
脑内植入; C; j4 r2 c; Q. }
3 X+ S. K) {$ J9 u
% L7 X" A' e% x; x n; K9 [0 j真相篇2 E* n3 ]# S% x7 \" e+ a, C
▼! u( t8 E# D) T* l. ]
拼多多将追回“薅羊毛”订单,包括已充话费和Q币订单
) c# m9 ?4 j8 c75条笑死人的知乎神回复,用60行代码就爬完了
9 P3 K4 w0 n* |, U, x
) _1 N2 @$ K8 g2 }; [0 D" R不剁手也吃土?可能是挖矿木马掏空你的钱包
* Q5 Z: p6 S( W$ e ~
- V9 t% ^5 S: I" v游戏黑产:我还在空中跳伞,就被人用拳头远程打死% h8 B7 u0 k4 U! r2 M
" T) M; _' `# C9 A都8012年了,英国卫生部门居然还在为“擦屁股”
2 W: k1 o- W+ x- ?. w7 m
5 I0 I5 `8 K/ E7 J. W与病毒名称相似,“捏脸”游戏ZEPETO涉嫌窃听?
( O6 q: N0 D% v; s, C3 c% i扎心!Tumblr推AI鉴黄计划夺老司机“珍爱”/ [3 x" B) I; {8 ]
我报了个税,隐私就被扒光了?
3 r9 P' g) L! j; S黑客骗局:Ins网红落难记
/ w& i. D" `5 x$ d" x6 D6 _2 O; [, E P8 _
/ O+ `. J3 H! g$ W6 S3 D" U9 U- k4 e2 ?9 H# b/ B
人物篇
! O8 N6 K5 ^7 x: @( F8 |▼2 x; h1 x9 i9 G( G0 S4 b
$ ?2 O) f) ^2 E( a. z# I# j* G+ v
专访:“蹲坑神器”与它背后男人们不得不说的故事8 |( k+ Q, J" \# I0 M3 E0 @
磨刀人王伟:我前期砸了两个亿做这套方案
' z% ^! K! N' _* P, ?8 V. M白帽汇的赵武摘掉了他的“帽子”|专访. @, f7 |% w: B( g
数字联盟刘晶晶:四年只做一个产品 `+ u: p: v e! g: |6 d
长亭科技陈宇森:我打破的四个质疑
; r: Z- [" X2 E! N9 l, {# v8 Q薛锋:我眼中的威胁情报三年之变& W$ |0 T! X0 W; ^/ d
“无锁不开”女黑客——skye1 l o: `4 v6 N6 }) ?
4 P G$ ^9 Q4 x: C4 Z
知道创宇赵伟:怼死“空气币”
' f1 ^( b. ~8 Q, z0 Q7 X0 z+ a李均:我眼中的黑客精神
( @1 w3 j& @- _% a" u1 ~6 V- \* T4 ]% h
风宁:自由追风者
5 i' n: R& y5 m7 _/ e
, f }1 X( r' N6 O0 S更多精彩正在整理中……' F3 p r$ T3 P& [1 ?6 p
| [tr][/tr][tr][/tr][tr][/tr][tr][/tr]
--- N# b4 T! ?0 I9 U7 u( ?% Y; w
“喜欢就赶紧关注我们”
2 n7 p: i8 ~2 I% P% O8 g宅客『Letshome』
6 l' m5 Z, f- Q2 ?3 E雷锋网旗下业界报道公众号。 8 g: G7 O) }" t& }! }4 a9 T
专注先锋科技领域,讲述黑客背后的故事。
( H- }* B L% \: h! u* Z长按下图二维码并识别关注
: ^1 `( r! @6 c9 E2 B8 K+ u6 z% ~0 z9 ]0 G/ \
t1 Z* r5 [8 t f, A# p- m
4 h7 p6 \9 k0 k) C: B8 s& G: ?. H. e7 O3 o1 m. H. {2 |8 f( v p
来源:http://mp.weixin.qq.com/s?src=11×tamp=1567841404&ver=1837&signature=YHsMdN0pW2nfZ0nqAnmbDcFnYUu6Jz6E5twnThB3ktB-lJtkhGic9nVpwzRtiBTOZHuctgFqaO-WNH*4PwnB3ouSCphmose24KdGSp0UoERxHZTsoW*bThO-y0duhW6J&new=1
- R* @/ a! L$ T& R6 {6 C免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-9-7 15:35:01

