|
|
[color=#333333 !important]谷歌发现一个未修复的安卓0day已遭利用。该0day存在于安卓操作系统的内核代码中,可被攻击者用于获取设备的根权限。颇具讽刺意味的是,这个0day曾在2017年12月于安卓内核版本3.18、4.14、4.4和4.9中被修复,但新版本被指易受攻击。
1 |; h$ e5 w+ k) Q0 L[color=#333333 !important]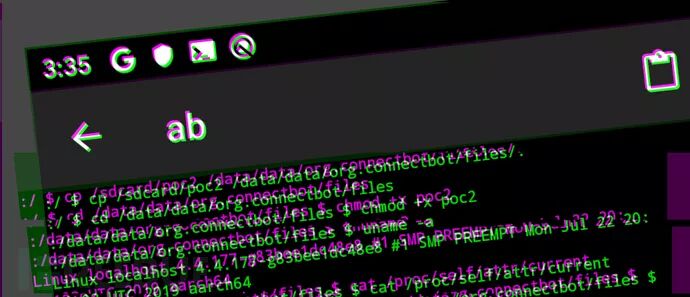 & k+ ^6 } T; E8 D5 m9 w" [
受影响设备
; {5 m3 n; D- D5 H6 M5 N& Y# D+ N7 T4 W; h
[color=#333333 !important]谷歌研究人员认为该漏洞影响如下运行安卓8.x及后续版本的安卓手机型号。3 Z6 `2 F1 p! I
[color=#333333 !important]安卓9和安卓10预览版 Pixel 2- }% z, ~' r( c5 G$ g" c
[color=#333333 !important]华为P20/ o. F1 W4 p+ \3 _
[color=#333333 !important]小米红米5A7 W- w) H9 e0 x7 N+ ^% y, Z( w, A# y
[color=#333333 !important]小米红米Note 5
0 ?; \1 L- b' Z9 T& F[color=#333333 !important]小米A1
7 h$ h; z* z: P o- Q- ^[color=#333333 !important]Oppo A32 r( ]( M. \7 U/ s) J
[color=#333333 !important]摩托罗拉Z31 g( N+ I' A5 m3 r0 L$ X) |
[color=#333333 !important]Oreo LG系列手机0 j1 E. ]1 S: D* x
[color=#333333 !important]三星S7、S8、S95 L) Y7 K D2 j% q, j# A: q% i
[color=#333333 !important]研究人员表示,“利用需要很少或不需要每台设备自定义”,意味着它可适用于大量手机型号,尽管他们仅在上述受影响手机型号上通过手动审计验证了这一点。3 F: A- I1 X( Z+ y( D& T* u1 Z
详情及PoC( y/ v# S! M. v- l
/ O4 G9 V9 ]* y4 H8 n& f* [
[color=#333333 !important]该漏洞的编号是CVE-2019-2215。它存在于android-msm-wahoo-4.4-pie分支中(也有可能存在于其它地方)。它是/drivers/android/binder.c的binder驱动中的binder_线程结构的wait member函数释放后使用漏洞。
7 m; [# m0 g" U2 S[color=#333333 !important]binder_poll()传递可休眠的线程->wait等待队列。当使用epoll的现成使用BINDER_THREAD_EXIT明确退出时,该等待队列被释放,但并未从相应的epoll数据结构中删除。当该进程随后退出时,epoll清理代码尝试访问等待列表,从容导致释放后使用后果。
( o, @8 X+ A) U( g; h. v[color=#333333 !important]如下PoC展示的是KASAN内核构建中的UAF崩溃。
$ N( o! |! Z9 f% r: S% X; h# e9 U* {$ K, ?5 B
- 9 {$ U: s5 y$ g" t# d: X8 e7 E
) G0 s9 k% U1 h5 g! i- h |
/ w- l" r/ c8 W: h0 [3 J
9 x: `5 v& t I5 X9 @
; U$ U: O( ^# B# u5 n9 I0 |1 E1 i- 7 ~; a! @2 H3 ] [5 ?
- * m7 _7 o2 d( t. p) t3 }- ]
- % I) H! N% Q& b3 F$ `- z# x8 U
- 8 K e u- Y8 @' R8 j2 j @
) n( e* p# A4 U2 X# Y7 A- 8 a |* D- u8 B0 h
- 1 g! w: v/ h# ]; p
) i6 A' H4 Q( ~; u& U( z; F7 c
$ P" j Y, j% b0 ]$ E #include #include #include #include #define BINDER_THREAD_EXIT 0x40046208ul int main() { int fd, epfd; struct epoll_event event = { .events = EPOLLIN }; fd = open("/dev/binder0", O_RDONLY); epfd = epoll_create(1000); epoll_ctl(epfd, EPOLL_CTL_ADD, fd, &event); ioctl(fd, BINDER_THREAD_EXIT, NULL); }被指和NSO组织有关" s- ~- f$ n8 d2 a$ L+ v. h- E
7 F0 J$ N5 K3 g9 {/ z[color=#333333 !important]该漏洞是由谷歌Project Zero团队发现的,随后由谷歌威胁分析团队(TAG)证实。这两个团队曾在上个月发现了影响iOS用户的14个0day漏洞。不过这个安卓0day和这14个iOS 0day之间似乎并不相关。前者的详情目前是有限的。: d* P2 b4 b' V5 K$ F/ t! U% K$ [3 F
[color=#333333 !important]谷歌TAG团队认为这个安卓0day是以色列利用和监控工具的卖家NSO集团的手笔。该公司长久以来被指责向专制政权出售黑客工具,不过最近由于遭受的批评增多,该公司承诺会和滥用黑客工具监控无辜人员或反对党派人士的客户作斗争。
2 Z% l0 \; \# L- K[color=#333333 !important]该公司否认了这个安卓0day出自他们之手。该公司的一名发言人表示,“NSO过去未出售今后也不会出售利用或漏洞。这个利用和NSO没有关系,我们主要开发旨在帮助受许可限制的情报和执法部门开发用于挽救生命的产品。”
0 M7 o- y4 e8 s危险系数没那么高1 S2 z8 p0 s" `5 P1 z
+ G- a- E: A' R* g$ a[color=#333333 !important]好在这个0day并不像之前的0day那样危险。它并非远程代码执行漏洞,也就并非无需用户交互就能遭利用的0day。攻击者利用这个漏洞前必须具备某些条件。研究员表示,“这个漏洞是一个本地提权漏洞,允许完全攻陷一台易受攻击的设备。如果该利用是通过Web传递的,需要和渲染器漏洞配对,因为该漏洞可通过沙箱访问。”. l2 _8 U4 a2 i
[color=#333333 !important]安卓开源项目的一名发言人表示,“这个问题被评为高危漏洞,但要利用需要安装一个恶意应用程序。任何其它向量如通过web浏览器要求和其它利用组成利用链。”
, H- r! d( B- p, C+ S" p[color=#333333 !important]安卓团队表示,“我们已将问题告知安卓合作伙伴,补丁已存在于安卓通用内核(Common Kernel)中。Pixel 3和3a设备并不受影响,Pixel 1和2设备将在十月更新中收到更新。”4 e' k7 I; J: a% R) Z; v" u
[color=#333333 !important]谷歌Project Zero团队通常会给软件开发人员90天的期限来修复该漏洞,之后再发布详情和PoC利用代码,但鉴于该漏洞已遭在野利用,因此在收到漏洞报告7天后就将其公开。6 u$ v6 S/ }+ w+ w* Y6 d0 c0 t/ _
[color=#333333 !important]*参考来源:ZDNet,奇安信代码卫士编译,转载请注明来自FreeBuf.COM
$ ]4 L/ n" t; `0 Q1 g8 ?
" T8 R! @2 V9 I4 @+ c) w
/ A7 W' q2 Q8 u; e* d精彩推荐
/ _ W! a$ m1 j. a
" b6 b7 s$ W) v. V) S $ ^. x( B! n" N/ H5 L
 - ^5 ?7 z3 y; Z% V: G4 M/ X
 % w1 B2 v* @8 V7 X$ e1 S# e
1 q4 l. ~, ^# i+ V( k0 d
* A9 U9 [2 H' \6 M; J/ R' u- G来源:http://mp.weixin.qq.com/s?src=11×tamp=1570278605&ver=1894&signature=IBSZp6obySTUIPdWxOF-ZpSXDcPCjFGc4TRL7ruw0k*zMeOICqxbhikVO53IwVdjaamG0UPWQK4NiZO7g1HGVv7QDC7dOajC8xAZ9sJ*UETrMWC13*hHzhrMYPRFY7PQ&new=15 _9 L+ R& W0 o" _" g
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-5 20:47:01
