2017年,有一款软件曾被广大网友吐槽为惠普电脑上的“间谍软件”。然而,就在这件事凉得差不多的时候,该软件却因为被曝漏洞又火了一把。
0 k: o3 s H g+ Q/ N: j10月11日,安全研究人员发现惠普分析软件存在LPE漏洞。该漏洞允许攻击者通过预装在多数惠普电脑上的HP Touchpoint Analytics 软件进行提权,以此绕过安全机制进行攻击。
9 F- e9 f0 F. @: P6 U: |. h4 T/ p, X/ D# q; k0 i4 l
( a: K3 Z% T: {- m
TouchPoint Analytics什么鬼?
/ e1 v3 g/ c: {& J对尚未使用过惠普系电脑的人来说,对这个名字有点陌生。但是在HP用户圈内,TouchPoint Analytics软件曾引起买家们的激烈讨论。8 y0 J+ J1 \. f* E S9 P/ D
该软件是HP部署的Windows Telemetry服务,名为“HP Touchpoint Analytics Client”服务的一部分,该服务于2017年11月15日首次被识别出来。当时,这款软件并未被曝出存在什么漏洞。 Z+ z2 w' A- S) y+ }1 J: q
该软件的作用,即为收集有关笔记本电脑硬件性能的匿名信息,并用于帮助技术支持人员诊断你的电脑问题。
$ ?# T$ d$ v, I K这种操作,让惠普成功收获了用户们的一万点伤害。微博、贴吧、媒体头条,纷纷出现了“惠普在PC上安装间谍软件”的消息。
* D% _% M t5 s# m# h. N
6 }3 ` k: ?+ t, a+ T% i1 j作为争议颇大的软件,HP Touchpoint Analytics一度成为惠普买家的心头大患。在网上,有网友说电脑会默认安装软件并自动运行,因此会长期占用电脑资源,甚至导致电脑卡顿或者死机。( Q" R2 B( M6 l. k# A p# I; W
So,即使是现在,如果有朋友问你相关HP Touchpoint Analytics的问题,想必就是:如何卸载掉这个垃圾软件。4 K$ T0 l T% e: x/ }6 T( G! Q$ |
在网上炸开锅后,惠普第一时间给予回应,果断否定了HP Touchpoint Analytics是间谍软件的说法。
" U, t/ l3 h& i+ Y8 @惠普官方称,自2014年以来,这个程序就被安装在惠普的笔记本电脑上,作为其Support Assistant的一部分,该程序将收集有关笔记本电脑硬件性能的匿名信息。
& H4 E* V2 g" g) }& i这些匿名信息你可以选择和惠普共享,也可以将它作为日志文件存储在你的计算机本地,如果你允许惠普的技术支持人员访问日志,这些日志则可以帮助技术支持人员诊断问题。7 l# M/ q* a- u" s% @. K' B
- b. n, q5 T" C; A0 }
: e' R( Y. i: }8 `+ s* l' XLEP漏洞让黑客“美梦成真”
+ \) _/ a# b2 b8 o( h0 W网友之所以有上述猜测,是因为HP TouchPoint Analytics本事大多数HP Windows笔记本电脑和台式机的默认监控应用,其权限范围包括获取用户的日志信息。& _$ r0 O- p! L& ]; |
况且,2014年至今已有不计其数的惠普电脑装载了这一应用,一旦出现安全问题,波及面积之广不言而喻。
( e9 w! i; O' w# G- I当然,惠普给予了回应,但是却像极了下面这张图:
- W: h! \ ^3 O1 A 6 m1 ^) A" Y% A& e: N
正所谓哪壶不开提哪壶,这不,SafeBreach Labs 的研究员 Peleg Hadar在7月4日向惠普提交了一份LPE 漏洞报告,4.1.4.2827以下的所有 HP Touchpoint Analytics Client版本均受影响。# d8 A2 {. e$ N; m
Emm,世界多奇妙......
3 z5 W \# f6 D2 |( L9 q) [! o$ I; _据悉,该本地提权(LPE) 漏洞的编号是CVE-2019-6333,存在于惠普监控软件所使用的 Open Hardware Monitor 开源库中。
- b C4 Y# E5 ^" U0 B3 _6 g) ?# @Hadar称,问题是由于缺少安全的DLL加载所引起的。该安全DLL加载是由于使用不受控制的搜索路径以及不验证加载的DLL是否使用数字证书签名导致了问题发生。6 N8 S1 C$ p/ r+ |
他补充到:“ 像这样的DLL搜索顺序劫持漏洞,通常在目标计算机已经渗透之后的恶意攻击的后期才被利用。这有可能提升权限以获取持久性并进一步危害现在受到威胁的系统。+ M& t: v" J1 d- y: R9 @* n
研究人员发现,HP Touchpoint Analytics服务(具有对计算机硬件的高权限级别访问权限)将加载已签名的Open Hardware Monitor第三方库和三个缺失的DLL,分别名为atiadlxx.dll,atiadlxy.dll和Nvapi64以及 Windows PATH环境变量中的文件夹中的dll。
2 N8 N4 L: ^5 Q; ]) t$ ~: b“可以确定的是,该开放源代码库可用于监视计算机的温度传感器、风扇速度、电压、负载和时钟速度等,数以千万计的计算机将这一开放硬件监视器用作监视系统的一部分,包括HP Touchpoint Analytics” ,Hadar说。
' C3 S8 E9 _6 F8 H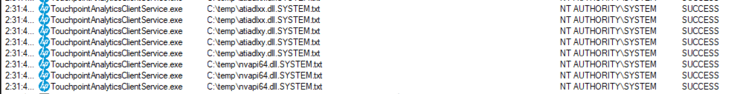 加载未签名的DLL
此外,研究人员还观察到该服务探查了 C:/ python27目录,该目录包含一个访问控制列表(ACL),该目录为任何经过身份验证的用户提供权限,并以NT AUTHORITY \ SYSTEM的形式执行代码。
1 Y# m; y; F& d3 z9 ^这意味着,攻击者先以常规用户身份加载未签名的DLL之后,可以提升其自身的未签名DLL的特权,最终结果是,他能够从Microsoft授权的供应商HP数字签名的进程中执行代码。 X& H! j( q7 _# p X' y4 ]
因此,攻击者可能出于不同目的(例如执行和逃避)滥用这种“应用程序白名单绕过”和“签名验证绕过”的功能。
4 A$ ]; J1 k6 Q8 q
( m4 B' o4 d! E* D4 Z' R& v5 [' o7 @% H4 p* ]( X2 l. U! g7 u
惠普:漏洞已修复
" m- q- Z o! s! @% b1 S2 j这就是文章开头,宅宅说各位惠普的用户差点成为黑客“串门”对象的原因。
8 R3 ]) L# t/ z. h- S! o" N不过好在惠普在收到报告后于10月4日发布了HP Touchpoint Analytics Client 4.1.4.2827版本,这才修复了上述漏洞。( q5 f$ }% F+ E( b# _, o
 0 I! H% [. T: I: @- h! l1 n9 Z7 W
同时,惠普还发布了检测设备是否易受攻击的缓解方案。SafeBreach 公司的首席技术官兼创始人 Itzik Kotler 指出,“这些类型的漏洞值得注意,因为它们说明了恶意黑客如何能够利用供应链攻击瞄准并攻破软件生态系统中极其受信任的元素。”
( G Y. b4 V0 Z( J& j9 B) z9 i惠普发布的安全公告可见:" F: K7 [: y% W( P8 h* n7 K/ d
https://support.hp.com/us-en/document/c064631664 G" n9 t- S7 S$ J2 `3 ?
LPE 漏洞的技术详情可见:% |: q" g5 p/ \' P# x/ ^
https://safebreach.com/Post/HP-Touchpoint-Analytics-DLL-Search-Order-Hijacking-Potential-Abuses-CVE-2019-6333
* }% D6 G$ ?" W6 K( R% I4 F! D 参考来源:
/ y, R6 g1 n6 [+ H! Dbleepingcomputer4 M; L+ |0 d! {+ S: S
https://www.bleepingcomputer.com/news/security/hp-touchpoint-analytics-lpe-vulnerability-affects-most-hp-pcs/
( N: ^6 S5 J% \* @. t7 N! h" d-----招聘好基友的分割线-----
/ D4 F* A) |* m/ |# m' H% e * s# ^5 |7 `2 n& i" }) I
8 b! n* @; q' W F' s0 K招聘岗位: 5 j: j% P; T3 y3 t- N
网络安全编辑(采编岗)
6 \& V! b% m+ @工作内容:
6 h8 B/ G" u7 b: {$ U/ L
- ?/ ?) z) h& ~" b主要负责报道国内外网络安全相关热点新闻、会议、论坛、公司动向等;
- X7 j3 F. l9 Y9 ?采访国内外网络安全研究人员,撰写原创报道,输出领域的深度观点; 4 e9 |/ F, q7 d1 }; ?& E
针对不同发布渠道,策划不同类型选题; , E6 [2 M7 {; C( C. |0 X
参与打理宅客频道微信公众号等。 % F& @5 j! ~% e3 ^1 i1 }" j
岗位要求: 5 ~4 E, N; f: L5 |2 ]- d
对网络安全有兴趣,有相关知识储备或从业经历更佳;
H6 l6 Z' t2 ~科技媒体1-2年从业经验;
* I) C5 l4 \* l# b$ A有独立采编和撰写原创报道的能力;
" X* X; C5 ]" ^' L* F2 a加分项:网感好,擅长新媒体写作、90后、英语好、自带段子手属性……
2 |4 L9 g9 ?7 U你将获得的是:
) C; ?2 b- `3 o+ g) M+ J与国内外网络安全领域顶尖安全大牛聊人生的机会;
/ H+ F/ Y! j+ H: C: o' k& ~国内出差可能不新鲜了,我们还可以硅谷轮岗、国外出差(+顺便玩耍);
3 B# v, N0 h/ @3 ^2 g你将体验各种前沿黑科技,掌握一手行业新闻、大小公司动向,甚至是黑客大大们的独家秘闻; % u5 C2 m* x. v2 E/ K7 j
老司机编辑手把手带;
/ |, p8 y0 K6 Q `! w7 k) X, c以及与你的能力相匹配的薪水。 9 M8 q" O+ w7 t6 ~3 ? b. q: ~& L
坐标北京,简历投递至:liqin@leiphone.com
8 ^/ {/ {$ ^) k戳蓝字查看更多精彩内容
. I' T2 v; m! Z0 P- T5 p8 V0 ] [7 x! \! J X2 i
/ p: Y& `5 Q7 ?0 H- F2 @/ s% n: q4 L9 f! z- }# A1 ]
探索篇
' F* V9 }) f" v$ I( t$ Q▼, _0 a7 Z, z* K' H
暗网【上】| 暗网【下】
2 n6 S( s" t$ F' V2 B) R! |) q薅羊毛 | 黑客武器库| 威胁猎人 v0 s/ j/ k8 G6 U% b$ ]
剁手赚钱 | 0Day攻击 | 暗黑女主播
6 f" m3 d8 W+ m) x6 q踩雷 |嗑药坐牢重归正途 | 内鬼
* \! E) Z+ s4 }1 c) [2 s1 G' Y w脑内植入8 U6 F# G3 c" h& J+ A( j. Y
! n# s7 @' a7 P6 o( j6 S
1 z) A2 r2 O! J1 L: l真相篇3 ~' B# }6 ]) [: Q& F+ [
▼# E- p! X' F, x/ K4 ?: t
拼多多将追回“薅羊毛”订单,包括已充话费和Q币订单5 G5 w# q$ P/ r( H% I! k
75条笑死人的知乎神回复,用60行代码就爬完了
4 v9 K" j5 g2 K$ U) Q6 a6 F
7 V, `" X* l4 W2 |. I不剁手也吃土?可能是挖矿木马掏空你的钱包
1 o3 N& [- O% }6 L4 q7 I# X& N% t# A' A% M
游戏黑产:我还在空中跳伞,就被人用拳头远程打死
: y& S0 n8 M0 c. }! Z _) L
* G1 q) O3 T$ |6 {都8012年了,英国卫生部门居然还在为“擦屁股”
% M9 b- g# p" K1 c8 a9 m0 K% E4 q- {* A2 Z" d! |* `0 M8 Q
与病毒名称相似,“捏脸”游戏ZEPETO涉嫌窃听?
3 C3 E3 P3 Q/ h n) l* U! T扎心!Tumblr推AI鉴黄计划夺老司机“珍爱”" g: a. A9 G+ h1 m
我报了个税,隐私就被扒光了?
( g- S" M9 {+ O- o黑客骗局:Ins网红落难记
/ I- J# u5 L/ F+ d" a& g( e+ j, S3 ]8 k/ b3 A: T
7 d/ X7 k; l F+ P; u3 W7 t
5 H. S7 n5 K7 g: ~$ W* I" s8 d
人物篇
+ ~* L; E/ U8 F) W* Q* i! X) A1 h▼: }+ a# N4 w+ H3 ~! v! x# z
! k" u7 I4 e8 e' @; i; M1 n
专访:“蹲坑神器”与它背后男人们不得不说的故事
9 k" @: h0 y$ Z2 Z8 d7 M- Y磨刀人王伟:我前期砸了两个亿做这套方案
& @1 A- o+ d5 ?) e/ Q) j5 I5 X白帽汇的赵武摘掉了他的“帽子”|专访& J2 y% g0 s$ Z# y3 H. G1 D
数字联盟刘晶晶:四年只做一个产品# \7 o. ^! b0 n% Z- u" v$ E
长亭科技陈宇森:我打破的四个质疑( R# |% C9 y4 H( q5 B* T% F
薛锋:我眼中的威胁情报三年之变
. n3 p; c6 @: @9 J2 ^( D“无锁不开”女黑客——skye
1 X2 j" a+ B* P! q9 e
6 N) B" t: \4 \" ^ K- n8 P# y知道创宇赵伟:怼死“空气币”
' _: i! h; u# v; e+ F李均:我眼中的黑客精神
0 O+ R) `$ h c) V; `3 i ~$ b5 R" I* Z: {' s s- V" Y4 D( n& [
风宁:自由追风者* b( P% c8 @7 Y
# s5 x$ x( h. {9 `8 Z
更多精彩正在整理中……
1 R! c+ L1 s- L Y0 ] | [tr][/tr][tr][/tr][tr][/tr][tr][/tr]
--- 5 Z2 U- r8 C0 J; y9 s, e
“喜欢就赶紧关注我们” + Z' |3 B3 V+ m* |. k u
宅客『Letshome』
; r2 z1 L& L" Q- U) b8 f0 h+ x" Q雷锋网旗下业界报道公众号。 ( i$ G& Q, z6 Y( @" x6 `0 ]7 u
专注先锋科技领域,讲述黑客背后的故事。
( Y: F; j/ t! L$ M: L长按下图二维码并识别关注 $ g( k5 M2 i( e% t: H% D8 [
* H, w6 w$ O! r( \
% c. _/ j, C6 h+ l+ F: f来源:http://mp.weixin.qq.com/s?src=11×tamp=1570802405&ver=1906&signature=Eo6Y98jT869mXw1mGE56T5uQ2fZt60jUcZbH4Rhz3HCvloGjvcYxqaOruhgogbTpAt5jqmUIo8VWDCX-xwNw2CpXJzTax2CrWF7VqeN4iR*FiROV61MpvBUB80HIrm6*&new=1$ |- Q+ s _9 @; F! _1 H" e
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-11 23:22:32

