|
|
 第五章 交换机配置
9 e, L3 h/ _# j10 m# w' y' ?4 Q* ?) m) ^
交换机引导加载程序的功能是什么?
+ s$ W/ _7 o7 ~9 _2 BA. 加快引导过程 n, U |; K+ T& V: h
B. 提供交换机启动时的脆弱状态安全
* j! Z1 z5 ?8 f3 ]C. 控制启动过程中交换机的可用 RAM 量6 y$ J3 B5 x: `4 \, o( q
D. 提供无法找到交换机操作系统时的操作环境
. F0 {3 O; S- D' f3 S答案8 L7 \( K& o; j& }
点击下方空白处获得答案
, O" n1 m6 R: ~2 [) f/ X5 B( HOption 4 在交换机找不到有效操作系统时,显示交换机启动加载程序环境。启动加载程序环境提供一些基本命令来允许网络管理员重新加载操作系统或者提供操作系统的备选位置。
# X! z: m; L* i2( d8 u# t- K8 e! x }, }+ N4 F
哪个接口是包含用于管理 24 个端口以太网交换机的 IP 地址的默认位置?
. P/ t: f' ]# [2 f
1 s# C9 f8 _# I3 r6 E3 aA. VLAN 1
: k. @: c4 l7 a4 E9 o7 G- A; sB. Fa0/0+ V) C2 r o; s1 B7 T* N
C. 连接到默认网关的接口
5 P3 p; e4 X9 b2 m+ t* D {D. VLAN 99- Z/ U6 }+ n7 Q; C. n6 V
答案, s: _: j \; o3 |6 v9 g" k! M) {
点击下方空白处获得答案3 {9 |6 Q- L) h, D0 n8 N8 K
Option 1
' u! K; I; v% M8 h% C; d4 ?3
) `5 W- w2 C5 {+ |交换机重新加载并以显示 Switch> 提示符结束。可确定以下哪两项事实?(请选择两项。)
: t1 V5 ^! _0 r5 _0 d) O/ w6 DA. POST 正常执行。
. Q# |/ X- K+ Z" D2 iB. 启动过程被打断。0 ^9 n$ {1 ^/ V1 ]
C. 此路由器上 RAM 或闪存不足。5 o9 u) l+ X( l$ Z! K
D. 找到并重新加载了完整版本的 Cisco IOS。
: N, S/ V0 f6 x' C- u/ Q2 K2 K: o* n7 LE. 路由器未位于闪存中的 Cisco IOS,因此默认在 ROM 中。
/ r# u- Z# b& f$ {答案
4 l0 e! G. F) s' V7 u! B点击下方空白处获得答案& W- W3 Z4 o/ T8 l" q5 u4 S) z, a
Option 1 and Option 4 are correct.
# {' O _; x& T0 x& `43 V1 ~9 `. N# p0 g1 v
下列关于使用全双工快速以太网的陈述中,哪两项是正确的?(选择两项。)
. J5 L: ~3 `1 D) qA. 通过双向数据流改善了性能。5 p; }( w+ x: L3 Y# ?
B. 由于网卡能更快速地处理帧,因此延迟减少了。/ A7 W5 z% w" y( k
C. 节点以全双工单向数据流运行。
( h9 i$ m5 r) r; o; e& t S7 R1 ?D. 由于网卡可以检测到冲突,因此性能得到了改善。E. 全双工快速以太网在两个方向上提供 100% 的效率。
8 \, Y+ O+ g5 A! X: c答案9 W4 z( b. x2 B d
点击下方空白处获得答案
- B6 Z% j S, K$ sOption 1 and Option 5 are correct.
+ U& O R, Q: Q; ^- @2 Z& ]5+ S: c6 j& F& L) P. n: ^
在哪一情况下,技术人员将使用 show interfaces 交换机命令?. _; o/ L; y" c' S7 R w6 ?. k* G
A. 要确定远程访问是否已启用
. R( X% O) I% D* ?. a1 l+ Q, PB. 特定直连主机丢包时4 ~' Z9 c5 R% _
C. 终端设备可达到本地设备,但不可达到远端设备时
- w5 X r0 d1 U/ f4 _D. 要确定特定接口上直连网络设备的 MAC 地址, `* ] j. N9 E, W3 ^
答案
6 r9 T! L& @, z; d" O4 D* E1 W点击下方空白处获得答案 C9 a& |% y b7 e; j. @* \0 ]
Option 2. show interfaces 命令有助于检测介质错误、查看是否正在发送和接收数据包以及确定是否发生任何残帧、超长帧、CRC、接口重置或其他错误。远程网络可接通性问题可能由配置错误的默认网关或其他路由问题,而不是交换机问题所导致。show mac address-table 命令显示直连设备的 MAC 地址。& K0 H4 \; ^# r) a7 \: b
69 J8 Q% e0 L3 g5 T& X: T
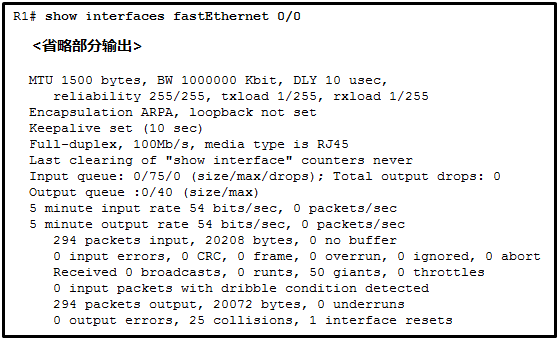 请参见图示。网络技术人员使用命令 show interfaces fastEthernet 0/0 对以太网网络中的连接问题进行故障排除。根据图中的部分输出可得出什么结论?7 `; I" y; E* }% ^4 A' o3 Y* b
A. 该网络上的所有主机均在全双工模式下通信。
: M' K$ G0 }3 EB. 一些工作站可能使用不正确的布线类型连接至网络。
9 C4 L+ f" V7 f. Q% Z0 rC. 网络中存在致使长度小于 64 字节的帧出现。3 Q( A0 Q- s! J" S
D. 若 NIC 故障,则可能导致待传输帧长于最大的允许长度。5 f5 \/ e/ ?/ h8 r" y& ]7 B, W
答案$ R9 h& R+ l) I( f) M5 `
点击下方空白处获得答案
% Y! C: t# p( @' r" ~) h! O, }Option 4.部分输出显示注入网络的 50 个超长帧(超过最大允许长度的帧),可能由 NIC 故障引起。因为仅有 25 次冲突,并非 50 个超长帧都是冲突的结果,所以可以得出此结论。而且,因为发生 25 次冲突,所以最有可能的是并非所有主机都使用全双工模式(否则,不会发生任何冲突)。由于 CRC 错误值为 0,故应没有布线问题。0 残帧,因此冲突并未导致出现长度短于 64 个字节的畸形帧出现。
8 ^; @: D2 l. A7
9 a2 P! X0 C, `9 p( s/ a 请参见图示。基于 show interface 命令输出,在连接到 Fa0/1 的链路上可能存在什么介质问题?
" q- j1 C8 [* ^, ?: z. j+ i) n5 AA. 接口上的带宽参数可能过高。
8 @3 W& J: R0 @0 M& e$ O: wB. 可能存在网卡故障的问题。
% [# t6 D) i6 @# N: L6 w$ wC. 链路上可能存在过多电子干扰和噪音。* u8 ]$ `& o- O! c9 U" f+ O
D. 连接主机到端口 Fa0/1 的电缆可能过长。9 v, Y7 I& ]# \- H) X0 |
E. 接口可配置为半双工
! L( C5 w' {; h) q4 z$ ]答案1 x3 n' ~# a' u/ C
点击下方空白处获得答案
# e% [8 K0 c6 q2 B/ y! i3 y- YOption 3 不断升级的 CRC 错误通常说明在将数据从主机传输到交换机的过程中已对数据作了修改。这通常是由链路上高强度的电磁干扰造成的。; B5 B% @1 t1 X" I3 R
82 I0 ]! h8 B( C0 D
若以太网连接的一端配置为全双工,而连接的另一端配置为半双工,则会在哪里观察到延迟冲突?
& H2 ? o% V2 i6 |, x! |$ wA. 连接两端! R( k5 D5 n$ X7 p# s
B. 全双工连接端
6 U2 V& r% t( e3 v% d! U( V# RC. 仅在串行接口上" r! X5 n) c' y, J; n
D. 半双工连接端8 Q& H$ U! o; p
答案& n: p( F$ F+ s7 z/ N
点击下方空白处获得答案
/ ]6 j4 L( c' Q& G9 MOption 4. 全双工通信不会产生冲突。然而,在半双工运行中常常发生冲突。一个连接有两个不同的双工配置时,半双工端在后来会遭遇冲突。在以太网中发现冲突。串行接口使用除以太网以外的技术。
6 F) G6 N" @3 g9& L* u/ H1 [" \: |
使用 Telnet 或 SSH 连接至网络设备以便管理之间的一个区别是什么?& b) |$ T( S! h" V. Y5 H
A. Telnet 将 UDP 作为传输协议,而 SSH 将 TCP 作为传输协议。
! r0 R# j8 v- d0 U4 jB. Telnet 不提供身份验证,而 SSH 提供。; O$ i6 Y9 z) r9 ~4 n
C. Telnet 支持主机 GUI,而 SSH 仅支持主机 CLI。
% S# K4 {4 B% z; W% ^: @4 `D. Telnet 以明文发送用户名和密码,而 SSH 加密用户名和密码。9 }1 l( Q( B5 B* [) k; ]: v
答案
O, _/ _$ n' M9 `+ ]点击下方空白处获得答案" O8 J6 S5 m" p6 f
Option 4 交换机收到源 MAC 地址不在 MAC 地址表中的帧时,交换机将该 MAC 地址添加到该表并将该地址映射到特定端口。交换机不会使用 MAC 地址表中的 IP 编址。; \3 D" r2 e& G7 g6 R
10
4 f* k+ d+ D$ N2 @, O+ U% {' u; s) q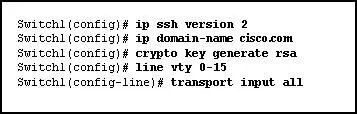 请参见图示。网络管理员要将 Switch1 配置为允许 SSH 连接并禁止 Telnet 连接。网络管理员应如何更改图中所示配置才能满足此要求?: J* g+ @; C/ T' m- J j
A. 使用 SSH 版本 1。
6 ], l- P% }5 e mB. 重新配置 RSA 密钥。! m$ S; N+ a, o" `. B) B6 ^
C. 在其它线路上配置 SSH。
: l$ W. H9 X, h' U( DD. 修改 transport input 命令4 b5 @, d, j* L5 M
答案
# Y+ K2 I5 y7 T0 a3 i1 O. m" C4 Z点击下方空白处获得答案0 G- [. u1 Q7 M; S
Option 4
; t2 O; u& a9 ]0 E( c' c) I11: B K" { R/ z6 |/ _( V
使用 switchport port-security 命令的影响是什么?4 y: |$ h, Z) r# V: ^
A. 启用接口上的端口安全
: _1 |9 K4 X+ [6 n, y- G# K/ ^8 g! QB. 全局启用交换机上的端口安全
1 @ a, o0 K* E" V! R" AC. 自动关闭接口(若应用至中继端口)
0 d6 i) s/ W1 t; ?. PD. 检测进入端口的帧中的第一个 MAC 地址,并将该 MAC 地址置于 MAC 地址表中
4 E: C e/ t) R答案
, z- V5 [$ R" J( e9 {3 U1 Q点击下方空白处获得答案
6 g5 J6 m* U2 |, ?3 h5 w" cOption 1. 无法全局启用端口安全性。应该使用 switchport port-security 命令手动保护所有活动的交换机端口,管理员可以使用该命令控制允许访问端口的有效 MAC 地址的数量。如果发生违规,该命令不会指定将采取的操作,也不会改变填充 MAC 地址表的过程。5 I$ j8 [$ k5 U6 F z* c
12
/ c! M2 ^6 ]6 E利用 switchport port-security mac-address sticky 命令启用粘性学习后,动态学习的 MAC 地址存储在哪里?8 r& H1 v* J1 v# ?. U. i- P' Q
A. ROM
% @" g- y4 ?: n- V7 o) g! TB. RAM( W7 S0 t6 H" j
C. NVRAM
# D: g' U' r# y" M/ jD. 闪存
; d9 J0 t" X; Q1 J6 J6 {答案
/ e1 [" A4 n( Q H4 V& B点击下方空白处获得答案
2 L' b! g2 U7 a$ u9 GOption 2 使用 sticky 命令选项来自动学习 MAC 地址时,将获知的 MAC 地址添加到运行配置中(存储在 RAM 中)。
$ |& M. p( H! k, m$ l: l13" |' w! @- k# C$ }- U
网络管理员在交换机上配置端口安全性。安全策略规定,各接入端口应最多允许两个 MAC 地址。达到最大 MAC 地址数量时,丢弃源 MAC 地址未知的帧,并将通知发送至系统日志服务器。为各接入端口应配置哪种安全违规模式?
P B7 A7 |' [: n& w0 JA. 限制
" C/ K. F$ E+ l1 k9 ^; ~B. 保护1 h5 |0 H8 j4 k4 g: }) R
C. 警告
) H+ f+ }, e" M" jD. 关闭 n# J2 S" x+ p. H5 U7 o
答案& L- b9 x$ m/ }1 g6 K3 U
点击下方空白处获得答案
5 L5 w9 Q/ |% e! IOption 1 在端口安全性实施中,可以为三种违规模式之一配置一个接口:. ]6 n( t3 ?) C' E8 V z$ X7 A0 Y
) w8 l3 i/ b- v2 z6 j, L" B8 {3 U9 I* q
保护 - 端口安全违规导致接口丢弃具有未知源地址的数据包且不发送已发生安全违规的通知。9 S8 v- i! \6 C0 c. O
限制 - 端口安全违规导致接口丢弃具有未知源地址的数据包且发送已发生安全违规的通知。( d) a" `# A1 {1 Y' W0 E
关闭 - 端口安全违规导致接口立即变为错误禁用状态并关闭端口 LED。不发出已发生安全违规的通知。
$ q! L6 e2 U" M+ ~
- R( N+ q7 `+ c' N; |' u2 \$ R
@) u$ d+ j5 r* x4 W2 [) f14
5 c: I9 \ s Z @/ ^下列关于交换机端口安全的说法中哪两项正确?(选择两项。)
% C9 h2 w1 d3 p. g" fA. 三种可配置的违规模式都会通过 SNMP 记录违规情况
3 T, c8 S3 s0 dB. 动态获知的安全 MAC 地址会在交换机重新启动后丢失
# Z: z% N* V; V! oC. 种可配置的违规模式都需要用户干预才能重新启用端口
. f7 X( g8 |# l% e5 iD. 输入 sticky 参数后,只有随后获知的 MAC 地址才会被转换为安全 MAC 地址
0 ]7 x0 |' T" r9 V6 c4 O m7 U. NE. 如果以静态方式为端口配置的 MAC 地址未达到最大数量,则动态获知的地址会被添加到 CAM 中,直到达到最大数量为止。7 Q$ a% k$ M# B; e) x z
答案6 ~- U9 ^, `. }
点击下方空白处获得答案& n/ _; W6 D4 ^
Option 2 and Option 5 are correct.1 k; e% b0 q2 Y/ r3 O" i. j
154 a1 ~ E' |0 {. R
下列哪项操作可以将错误禁用交换机端口返回至运行状态?
7 l. n2 L [+ B8 |3 M$ ]0 M7 ?; A, \! o" o8 F7 C
A. 在接口上删除并重新配置端口安全! v3 k) A& l3 a+ E7 g7 r
B. 在接口上发出 switchport mode access 命令) F& e3 C! i9 J i: g* I% c' i
C. 清除交换机上的 MAC 地址表
/ u4 I# u" s7 ~7 f$ b# Q3 lD. 发出 shutdown 和 no shutdown 接口命令
% i' F! l( |/ w" W3 N: O答案2 `: ~7 J3 O7 { h
点击下方空白处获得答案5 }/ k% W) D7 u6 w8 M8 k* }0 q
Option 4. 当配置了端口安全的交换机端口出现违规时会将违规操作关闭,端口将置为 err-disabled 状态。可以通过关闭接口然后发出 no shutdown 命令重新启用接口。
2 P0 `7 T( ~1 A( n4 {: Y$ p16
, I4 i! y- X6 o) f V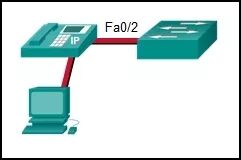 请参见图示。端口 Fa0/2 已正确配置。IP 电话和 PC 正常工作。如果网络管理员想要实现以下目标,哪种交换机配置最适于端口 Fa0/2?/ C7 W* y& E" H9 X) i! v! S- y, I( A
A. ! A2 @9 p/ I- N+ h' A& }
SWA(config-if)# switchport port-security
) |/ R( q0 ^; z9 YSWA(config-if)# switchport port-security mac-address sticky
$ X% m; `, _% i+ Y/ t1 b7 |0 f! E8 SB.
v) k' Z0 |$ U$ U3 U9 ^SWA(config-if)# switchport port-security mac-address sticky 1 B1 y% x/ v2 f( O4 |6 s: W4 y& g! k' f
SWA(config-if)# switchport port-security maximum 2 : ^) e9 I; i/ E+ _6 c8 M: t
C.
( r8 L1 g4 R* r0 n9 ]SWA(config-if)# switchport port-security % O; z0 w2 s) R3 p
SWA(config-if)# switchport port-security maximum 2
4 Q6 ~/ n; T' o' \) ]2 QSWA(config-if)# switchport port-security mac-address sticky 2 A3 K6 b, v/ k$ s8 d/ \, n
D.
% r: J, L: ?; F U1 A3 TSWA(config-if)# switchport port-security
s$ m( Q4 \( ] V, `' d7 {SWA(config-if)# switchport port-security maximum 2 ' p1 {0 `9 Y5 f) ]" F7 X
SWA(config-if)# switchport port-security mac-address sticky
8 J) M+ ` J" \ H1 S4 G! ?SWA(config-if)# switchport port-security violation restrict
5 j5 J. b2 g$ {' H1 I答案
! d& |, C+ W. h% | H点击下方空白处获得答案6 h2 W- M1 A/ q; p7 J7 `
Option 3. 端口安全违规的默认模式为关闭端口,因此无需使用 switchport port-security violation 命令。switchport port-security 命令输入时必须没有其他为端口启用端口安全的选项。然后可以添加其他端口安全选项。. g' Z$ y' B, I$ \
17- `7 y2 i5 H* r! l& l
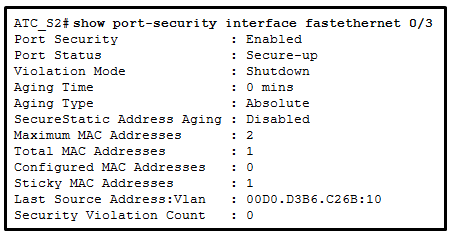 请参见图示。可以从显示信息中得出端口安全的什么信息?
7 H( X _; R) b5 `/ e2 e$ l6 J2 f$ y0 kA. 端口已关闭
; _* e8 k7 b" t: FB. 端口有两个连接设备# O( e4 U0 h2 U& ]$ ]5 G
C. 端口违规模式是所有启用了端口安全的端口的默认设置
4 J# B, B4 o% ]; K# E. gD. 端口拥有最多的 MAC 地址,配置了端口安全的第 2 层交换机端口支持这些地址
2 D0 ] {! ~# W# h$ J答案
1 N- ^" T! ~5 t, M' R' N. p6 ^点击下方空白处获得答案
+ l# F/ G* ?7 ]' o) }" M+ POption 3 如果已经为某个特定交换机端口输入 switchport port-security 命令(无其他选项),则端口安全行仅显示启用状态。如果出现端口安全违规,则会显示不同的错误消息,例如安全关闭。可以支持的 MAC 地址的最大数目为 50。最大 MAC 地址数量行用于显示能够获取的 MAC 地址数目(本例中为 2)。粘滞 MAC 地址行显示只有一台设备已经完成连接并由交换机自动获取。当使用不同的笔记本电脑但共用一个隔间的人员共享一个端口时,可以使用此配置。
8 T8 G+ X0 T% |) Y/ v18
9 D/ R6 p/ A d) t1 g, U3 |) N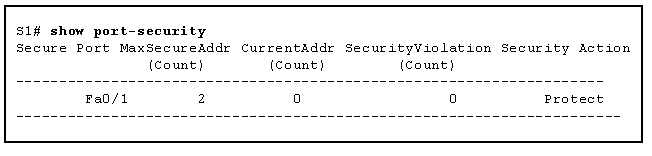 请参见图示。如果交换机 S1 接口 Fa0/1 上出现端口安全违规,则会发生什么情况?" {7 n8 _6 k: \! W" \7 F3 w$ j" m
1 v; s' x o v7 a' a3 j
A. 发送通知 / q- E$ s8 R: z d7 x
B. 记录 syslog 消息# O/ e0 P' }* O7 @2 x4 t
C. 丢弃未知源地址的数据包
4 T9 Y6 S p* S+ }# ?D. 接口将进入错误禁用状态
( i7 }( ]" ?7 q& [. N u答案. {6 u9 d$ n" h) p
点击下方空白处获得答案
% O& i/ i, O3 x, t, M4 w% j0 DOption 3. FastEthernet 0/1 接口配置了违规模式保护。如果出现违规,则 FastEthernet 0/1 接口将丢弃具有未知 MAC 地址的数据包% r6 `1 N( Y, V& ]1 P }9 s* E
198 v8 K. w8 T5 J
( Z; K& Z. \( Q2 r2 Y8 i! @$ P% \+ l5 k+ R
确定配置 SSH 交换机所需的步骤。回答顺序并不重要。(并非所有选项都会用到。)
# i# A3 ]- o6 |' o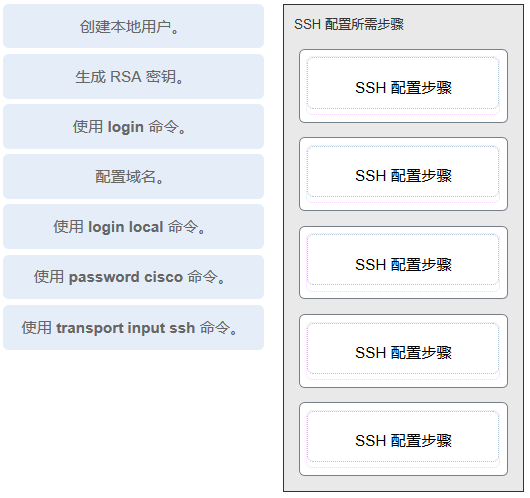
7 ]$ {9 x6 k/ P& Z7 U7 @3 A: F4 K+ L; Q$ V
答案 V0 k q1 V. z, U' c
点击下方空白处获得答案
# j& {$ ^3 H h8 K/ U2 J& \Login 和 password cisco 命令用于 Telnet 交换机配置,而不是 SSH 配置
R+ c( D2 |" H* s n$ R20
; |! V6 s L1 G: E* y% ^. v网络技术人员在交换机启动后看到如下思科交换机提示的最常见原因会是什么? |2 a; A6 O% F/ p
switch:6 E& Q" Q8 s6 f* ^1 B$ Z
A. 交换机处于用户 EXEC 模式 $ H/ z8 `- r8 } U% t$ W8 h
B. 无法找到交换机操作系统9 c. f% }: `+ L9 ^
C. 该技术人员已使用 Telnet 或 SSH 远程访问交换机D. 该技术人员已登录交换机控制器,并准备应用初始配置 U! j( O2 y* T5 a$ \
+ S' g j$ V% z2 D3 E6 S' q! u
7 z+ ^' X! @' a; H答案
7 m$ M& r% L; l点击下方空白处获得答案$ ^1 b( P$ W0 h- N( U- M6 [
B. 交换机无法找到操作系统且交换机处于引导加载程序环境(其中,仅一些基本命令可用于将交换机修复至操作状态)时,则可看到“switch:”提示。管理员使用 Telnet 或 SSH 访问交换机提示时,该提示通常要求输入用户名和密码,或处于用户 EXEC 模式(例如,switch>)。2 C' ~0 O" ~3 w) h
21
7 p+ ?3 z1 Z5 b3 Q1 J+ T使用交换机时,造成不完全以太网帧的潜在原因是什么?, `. I, z+ j) @ P
A. 双工配置错误
1 i+ h) k, f/ UB. 线缆过长
6 y) J7 E: h7 m5 a. O& U1 t" H$ bC. 延迟冲突* y: i/ l/ z$ n8 Z: i
D. NIC 故障
6 j: ]! r$ I0 e+ X答案
+ l' Q- T8 E2 j, |" g; o& i/ m点击下方空白处获得答案! r; t O F0 ?1 ?) m
D. 不完全帧即小于 64 字节的帧,所允许的最小值是以太帧。该类型帧通常是由于 NIC 故障或过度冲突。两端配置错误可能导致连接问题。线缆过长可能产生 CRC 错误和/或延迟冲突。
0 S" m+ L3 h4 R, F$ G+ \223 k, G6 l) l8 _1 e9 f, s. Y
首字母缩略词______是指提供加密连接的协议。协议取代思科设备管理的明文 Telnet 协议。( E4 \/ q# z; c; o0 P/ z- T
* n B- ]! b4 ]/ P. \. ]" \
$ G. F/ S$ }- N& z$ L0 v, J答案
0 L9 @2 j. [# }) o E0 }点击下方空白处获得答案
9 l4 Q+ T2 `; o& \: W8 b0 @3 M& A# N5 U* aSSH, o! q, {: G: _- T
23
, R7 C9 ^6 m0 n, Y网络管理员将一台新的 PC 连接到交换机端口上。该端口的 LED 随即变为稳定的绿色。以下哪种说法最好地描述了该端口的状态?
8 f; h) `; T! bA. 出现双工不匹配错误' T {2 Y$ D9 m' k# h( E) D( T
B. 出现链路故障错误。该端口无法转发帧
0 v' q2 u5 Z9 _3 T. o, W/ Y! `$ tC. 该端口运行正常,随时可以传输数据包
; B6 _; j3 Y1 j( l0 g" LD .闪存处于繁忙状态/ @8 x0 ^" I0 M0 R& u" h
答案
0 l8 X& K" n# @0 g y& F点击下方空白处获得答案) H7 j3 M4 f% Q
C. L# |2 m3 v, I* f! c' d
246 X0 P( k9 E! O+ w
在配置了端口安全的接口上发出 no switchport port-security mac-address sticky 命令的结果是什么?& E9 X' j" W! k, d3 J. {) v, S$ U4 Q
A. 粘滞安全 MAC 地址从地址表和运行配置中删除
8 h6 \$ \& D- c* R- g8 f( hB. 粘滞安全 MAC 地址仍作为地址表的一部分,但是已从运行配置中删除
6 x7 G! x5 r" }C. 静态安全 MAC 地址从地址表和运行配置中删除
& u5 V" L' ]8 n' E5 @9 ~; z9 VD. 静态安全 MAC 地址仍作为地址表的一部分,但是已从运行配置中删除
' l1 I4 X4 a3 z+ y3 |- p: x5 D3 ^* _. O3 z3 v
9 V, ^7 k" P8 R; w- y答案
7 {, F, r+ {# j7 s1 N点击下方空白处获得答案
8 r/ {3 E/ F/ _6 c$ FB. 使用 no switchport port-security mac-address sticky 命令可禁用粘滞获取。所有粘滞安全 MAC 地址仍作为 MAC 地址表的一部分,但是已从运行配置中移除。
- u0 I3 t4 |$ M9 |6 L+ x% `2 e& m25
8 f( I: g: k: {" b. W) Z8 \0 ?: k5 p网络管理员配置了 VLAN 99 作为管理 VLAN,并为其配置 IP 地址和子网掩码。管理员发出 show interface vlan 99 命令并注意到线路协议处于关闭状态。以下哪项操作可以将线路协议的状态更改为开启?
% e3 W6 O. M( \2 X9 I$ P5 C- TA. 将主机连接到与 VLAN 99 相关联的接口
5 K. J* \7 {, H$ \+ @# T, bB. 配置默认网关& z) ~8 [# s1 J6 T/ @2 s# U
C. 从 VLAN 99 中删除所有接入端口! ^+ X# t" v( r+ L; q! {
D. 在 vty 线路上配置传输输入法
) M. r4 S% o* I答案
7 A9 Y3 `/ x8 ~1 Y! h3 d. ~* @点击下方空白处获得答案
4 n" X6 d3 S" L. t& JA. 一旦 SVI 配置了 IP 地址和子网掩码,即可用于远程管理。当 SVI VLAN 有一个活动端口与之关联时,SVI 接口处于活动状态。
% d& \ r' Q# Q- ]" \/ c, o4 O8 a. f/ M1 b8 x
" f3 C; |; f2 }! E7 ^9 Z, m
26# j$ R& v& b- b, [ k5 ^" u( @
某学院在远程路由器所在的附近海军基地授课。为便于学院办公室的网络管理员管理 SSH 流量远程交换机,应打开和跟踪学院防火墙上的哪一目标端口号?) f8 M) t% L$ a0 w2 r! m! \" v
A. 22
. Q [; y1 a/ n% X+ l7 \B. 23 ?" F5 A" n6 J8 Q3 j1 C
C. 53
6 i4 A& o7 ?) y' oD. 691 B2 t$ \6 ]* b( D6 u
答案
9 ^" D! t+ G% ^' @/ C( J9 u* E7 n E点击下方空白处获得答案
" X# `: L& M6 F: GA
6 }( {6 c) W- d4 _' Y! X27/ ~7 Z; V* Q* o8 d) Q; _! c* W
在以太网中,小于 64 字节的帧称为_______# W7 n8 b1 A0 g6 b6 _) j1 h
答案
1 ~: }; Y( |& ]6 l) T7 |- t5 W5 s点击下方空白处获得答案
1 `. T; H0 l: hrunts 超长帧是大于最大允许值的以太网帧。残帧是小于最小允许值的以太网帧。$ B# o. Q) R( e: w0 U' K
28) ]( Q: G: ?' X) c# {6 ? \, U0 z
攻击者已经绕过物理安全并且可以将笔记本电脑连接到交换机上的以太网接口。如果所有交换机端口都配置了端口安全,并且违规模式设置为出厂默认设置,则针对攻击者采取哪项操作?9 Y: ], b7 C# F9 I- Q; w7 a
A. 具有未知源地址的数据包被丢弃,并且没有已发生安全违规的通知。。 `3 V! S/ q' F
B. 具有未知源地址的数据包被丢弃,并且有已发生安全违规的通知。. L! @2 T, C2 I# R$ e6 r7 G# U
C. 具有未知源地址的数据包被丢弃,并且接口进入错误禁用状态并关闭端口 LED。9 k$ `% j$ l; [% S
D. 具有未知源地址的数据包被转发,并且会向 syslog 服务器发送通知。- K" P" \8 c- |0 K1 `- J
答案
5 u3 U* S8 P/ `+ N( `3 d( [; l1 h点击下方空白处获得答案7 d V0 r# B. K1 l+ b B
C. 默认违规模式已关闭。在此模式下,端口安全违规将造成接口立即变为错误禁用 (error-disabled) 状态,并关闭端口 LED。该模式还会发送 SNMP 陷阱、将 syslog 消息记入日志,以及逐渐增加违规计数器的计数。: U' Y1 I2 C1 H; J1 Z' h! f
29
5 }- H' k) B$ w7 N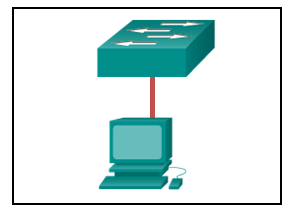 请参见图示。因管理原因将交换机和工作站配置为全双工工作模式。下列哪种说法准确地反映了此链路的工作情况?
: M2 O5 @& ~5 e, Y8 u# G% dA. 此链路不会发生冲突! Q T7 j6 N2 C/ ^, t1 m
B. 每次只有一台设备能够传输# l2 J- w+ ^& N4 S1 g5 _) x/ D
0 W) B& a5 x# _
C. 交换机将优先传输数据0 P0 A" B5 I' N, n) l2 i
- D) J. `2 c! v) v4 ~- t8 b
D. 如果发生过多冲突,设备将默认恢复半双工操作
5 c: @, W2 k( K1 _0 K5 A答案
! O* r9 ?% d0 C3 U( R7 G点击下方空白处获得答案
: [3 w- v, H! yA
5 Q% I3 h, F' Q304 c6 [7 o! P3 A4 n/ D7 N* Y
打开交换机时,启动顺序中的第一个操作是什么?
7 o3 h* B/ O# _+ g. n gA. 加载默认 Cisco IOS 软件
& Y3 S3 c! Y5 ?, v# t8 XB. 加载启动加载器软件
9 ?. p& _( A g$ b2 H! [- \C. 低级 CPU 初始化
1 k4 `2 v( [5 N% b4 O8 [D. 加载加电自检程序
- J4 {0 J: @# D) V8 s0 K* I答案
- T! d; w2 @) y点击下方空白处获得答案
2 L( f L# q- w# XD. 交换机启动后的第一个操作是 POST(加电自检)。POST 对 CPU、内存和闪存进行测试,以准备加载启动加载器。4 c/ [: R* P4 z0 }& A
31
0 \/ D0 d# [, b! Y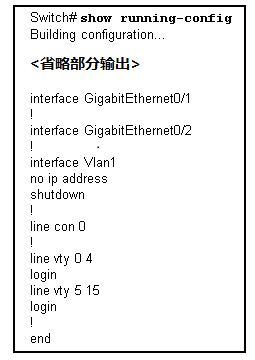 请参见图示。通过 show running-config 命令的部分输出可确定什么?9 u3 p$ ]7 c n5 T& h* @% z5 }
A. 由于未配置默认网关,连接的主机将无法连接至互联网* j+ U' v8 O+ p+ b! b3 s$ I
B. 可在 VLAN 1 上进行交换机远程管理; e; ?# N8 L' U; \! T- J4 p% p( x( Y
C. 交换机无法找到和加载完整的 IOS8 K9 Q$ j l2 ~) B
D. 这似乎是交换机的默认配置
, X+ v' e& b D J# @2 E
/ u) s w% s6 x9 _8 R4 j答案
4 H0 @3 d4 n D+ | p7 b点击下方空白处获得答案
. p6 o* T1 x' c" u* ~2 iD. 若交换机无法找到和加载 IOS,则提示:第 2 层交换机并不提供用于连接主机的默认网关。默认网关由第 3 层设备提供。若尚未配置管理 VLAN 和默认网关,则无法远程管理交换机。6 T5 t# ?( X! Z; n9 }- ^
328 Q [1 J0 [4 p9 Y* W, `
全双工以太网的带宽利用效率如何?3 a; U" o0 D9 k$ v
A. 25%- c# r/ B! G# z/ `6 m( [
B. 50%0 Q8 ]/ u: P: C
C. 75%
: E9 }+ f+ D7 B9 `D. 100%
4 B6 A- _9 ^" v4 n( p' t' I% U答案
6 ^4 f: L+ J1 P. s点击下方空白处获得答案* i" `4 `- x: T
D. 全双工通信通过允许连接的两端同时发送和接受数据而无冲突实现 100% 的有效带宽效率。由全双工以太网段上的连接设备发送的以太帧不会发生冲突,因为在网络电缆中这些设备使用的是两个独立的电路,分别用于接收和发送。
% `( F3 k4 x" W6 V% K( Y33/ b9 C% t6 V7 d; f* Q
为了让 auto-MDIX 功能在交换机接口上正常工作,必须使用哪个配置?
$ g; b2 h* B# lA. 接口必须为接入模式
/ ?$ w4 R6 ~' B; @, }. XB. 接口必须分配给 VLAN 1. P& C* D; Q7 b+ Y' ]9 e4 A T
C. 必须为自动检测配置接口的速度和双工设置3 P+ C! O$ r1 Q, B, k8 x' {4 @% X$ p
D. 必须为全双工模式手动配置接口" X$ s* e6 `& Z+ P: x# D4 v
答案4 Y9 B; x. H: f6 B, h- v
点击下方空白处获得答案
7 R4 _$ v" c. k& n$ W* R9 sC. 当相连接口的速度和双工设置为自动检测时,auto-MIDX 功能仅对思科设备起作用。
) J1 m1 }9 T: {. P34
' `2 A: f; k% N; g) y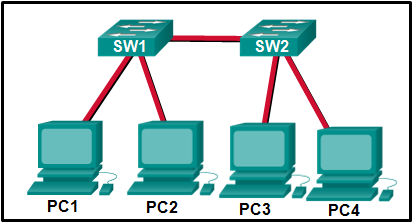 请参见图示。填空题。拓扑中有多少个广播域?- N( u4 x6 }7 M$ p3 C/ b1 [
答案1 J Y/ h+ j- \3 \
点击下方空白处获得答案
" h1 g* V- C; u! C1. 添加额外的交换机和设备会增加广播域。任一 PC 发送的广播将为另三台 PC 接收。
, }6 w( S' L) B" z35
- `% q h# x' t ?7 N* E' Y" w& s添加第 2 层交换机会对网络造成什么影响?
" |, K+ X! H3 QA. 丢帧数量增加
/ J/ \8 \! X1 }0 u SB. 广播域大小增加
% t& v- l" d( D# T' T BC. 网络冲突数量增加
9 B3 ~- L0 Y* ~D. 冲突域大小增加, k/ f. g$ {; W' ]1 V+ N6 ^/ {
答案) |4 E6 p0 h! @
点击下方空白处获得答案" l9 y8 d$ l; D* I1 e
B. 将第 2 层交换机添加至网络增加了冲突域的数量,并增加了广播域的大小。第 2 层交换机不减少广播流量的量、不增加网络冲突量且不增加失帧的数量。; J, x3 a4 a. N7 e( n% ^8 @
9 Z7 F) E/ }$ ^% x7 C
+ F0 j4 G8 K) X1 i
9 F9 V0 A6 }) {) B- Z* ]
来源:http://mp.weixin.qq.com/s?src=11×tamp=1556614806&ver=1577&signature=MhV4jCeX-AuxTrGtWuIc-J9dsCjKvrKNUzSPhphwur4Q8ltnQB*0FV2yCYlreHiaTVHEl98t0UADFMAqmsihnQXPrRuzWuV4e5cDYEA-22QI08kDc4EJGAhKCMa9wQHJ&new=1
' B4 A+ G# D# e+ H3 z# U. s免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-4-30 17:24:18
