|
|
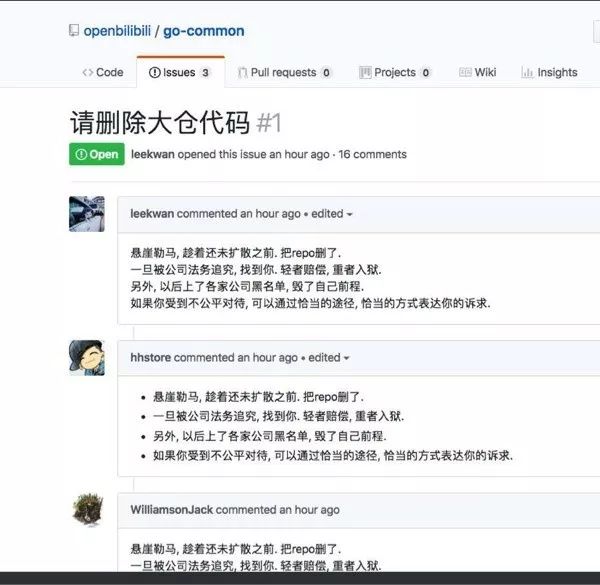
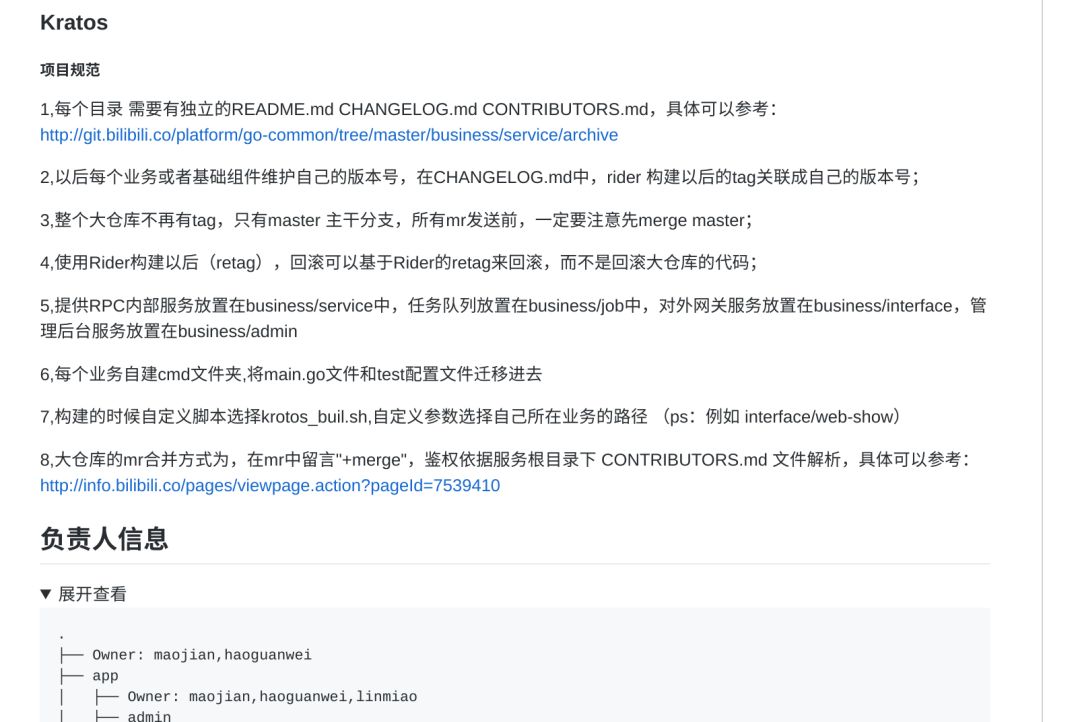
今天下午开始有用户发现在GitHub上名为openBilibili的账号将B站后端源代码公开上传,从名称上看这似乎是B站主动开源相关代码。
' Z V+ h% W2 V0 {0 C+ j' w/ ]
' U4 ]; H5 t1 A! E+ u; p5 _* C1 s9 w: W+ k+ p7 C. ?4 g, g
9 [; B4 e! t; n/ W
然而这份代码库包含大量B站的后台策略,甚至包括用户的假流量、假粉丝识别、部分测试账号的硬编码数据。" J) b" M0 Q' A9 b$ ^( y2 z( v
; z7 A) ~6 B, i2 y* s
+ w' a8 m& f6 X2 d( c" F, ]% c+ c, K6 ^
当然震惊之余大家发现这压根不是B站主动开源的代码而是被泄露的,目前微博关于B站源代码的话题也已经被删除,B站发布公告称已经报警。: ?- F9 H2 L i t7 z
' z- _- v& c8 f" g
8 r" g1 L U: D" {# }9 Y) V8 V4 G$ [
B站表示上述源代码为较旧的历史版本并且已经做好主动防御准备。这个主动防御主要指的是源代码泄露后相关漏洞应该会被大量发现,而估计今天晚上开始就会有源源不断的攻击涌向B站。
1 c. c- W+ V+ |* p# X' @9 I5 d+ d, e" s4 @9 [# g- D$ l- P
/ _ s- d+ @" w3 Z# Z+ x
& [+ p3 |# V, K
至于这些源代码从哪里来的以及为什么会公开上传的Github目前尚不清楚原因,更多消息蓝点网将继续保持关注。9 l8 R. b! G) c4 x. d( B5 B
& v/ X/ H+ ^/ Q4 M7 ]# ^
6 m* u$ {$ @* _
( K) z. ^; E$ g! h4 [" \0 Q* G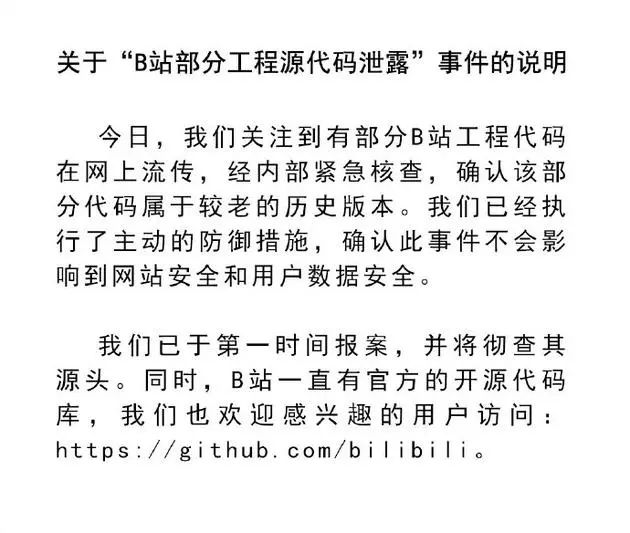 5 {) v2 z1 K8 g0 R, K
& S% J. r9 m# p1 s* w
* d& z3 M3 j3 v7 u/ a$ ^ W3 M
 2 d) z1 J- b: N3 ?7 l2 X* p3 h
- j' C9 D1 _3 t1 i7 h8 f; M. p
/ _' g" E7 B. {. I, D
& \5 h+ V! a, ^" Y! A1 m: l8 P0 W2 ]/ r& I" }, H/ [1 d
6 N( ]: j/ b7 V3 n9 v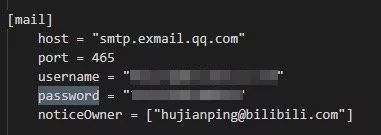 8 Q+ P" `! ^& t# J
* B8 v0 S" K+ F4 Q8 G1 U- K) i来源:http://mp.weixin.qq.com/s?src=11×tamp=1555979406&ver=1563&signature=ulqTZgm*eCz2F2f9N5uGUX*u3T4b481dGRgzwohyGOXI*XTaR1G4FzIXL4NCEKNS3j5hdFqojTHEBimkT0BlXQMDWv9fk8nrIjJAIs590D6z0nlKf9ygu4VjoUHbFGeI&new=1
* _2 S/ T; Q! T( S: V免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-4-23 08:49:08
